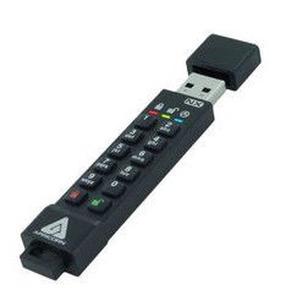
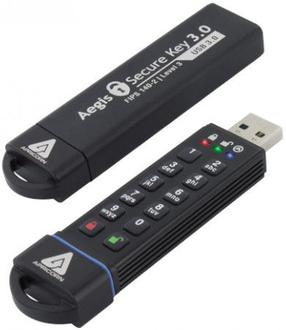
Toote informatsioon
Üldnäitajad
Toote tüüp
Kaubamärk
Kollektsioon
Aegis Padlock A25
Kõvaketta tüüp
Kõvaketta suurus (Form factor)
Värv
Korpuse materjal
Liides
Spetsifikatsioon
Ketta maht
HDD-ketta kiirus
5400 rpm
Kirjutamiskiirus
5000 Mb/s
Kodeerimismehhanismid
256 - bit AES
Lisaks
Erikaitse
Puudub
Pretensiooni esitamise õigus eraklientidele
24 kuud
Täiendav info
Kaitse: administraatori (PIN) parool
Märkasid viga toote kirjelduses, spetsifikatsiooni tabelis või fotogaleriis? Teavita meid
Toote värv võib erineda fotol näidatust.
Mitmekülgne, kaasaskantav ja ehitatud igasse kohta: Aegis Padlock 3.0
Taskusuuruses, et turvaliselt hoida oma kõige tundlikumad andmed kõikjal, kuhu lähete, on Aegis Padlock 3 saadaval erinevate salvestusruumidega nii HDD-des kui ka kiire SSD-des. Tarkvara vaba, 100% riistvara baasil 256-bitine AES XTS krüptitud, sisseehitatud klaviatuuriga USB-draiv on PIN-autentifitseeritud ja pakub ülikiireid USB 3.1 (3.0) andmeedastuskiirusi. Kõik andmed selles riistvara krüptitud kõvakettal on krüptitud lennult ja PIN-koodid ja andmed jäävad krüptitud olekusse ka siis, kui draiv on puhkeseisundis. Täielikult ristplatvormiline ja opsüsteemist sõltumatu; Padlock 3 töötab hästi Windows, Linux, Mac, Android, Chrome'iga. See toimib ka seal, kus tarkvara baasil krüptitud draivid ei toimi, näiteks sisseehitatud süsteemides, masinates ja mis tahes seadmes, millel on toiteallikaga USB-port ja faili salvestussüsteem. Kõik selle klaviatuuriga USB-draivi sisemised komponendid on kaitstud füüsilise manipuleerimise eest kõvendatud epoksükihiga ja püsivara on lukustatud, mis takistab modifitseerimist, muutes selle vastupidavaks pahavara rünnakutele, näiteks BadUSB.
Taskusuuruses, et turvaliselt hoida oma kõige tundlikumad andmed kõikjal, kuhu lähete, on Aegis Padlock 3 saadaval erinevate salvestusruumidega nii HDD-des kui ka kiire SSD-des. Tarkvara vaba, 100% riistvara baasil 256-bitine AES XTS krüptitud, sisseehitatud klaviatuuriga USB-draiv on PIN-autentifitseeritud ja pakub ülikiireid USB 3.1 (3.0) andmeedastuskiirusi. Kõik andmed selles riistvara krüptitud kõvakettal on krüptitud lennult ja PIN-koodid ja andmed jäävad krüptitud olekusse ka siis, kui draiv on puhkeseisundis. Täielikult ristplatvormiline ja opsüsteemist sõltumatu; Padlock 3 töötab hästi Windows, Linux, Mac, Android, Chrome'iga. See toimib ka seal, kus tarkvara baasil krüptitud draivid ei toimi, näiteks sisseehitatud süsteemides, masinates ja mis tahes seadmes, millel on toiteallikaga USB-port ja faili salvestussüsteem. Kõik selle klaviatuuriga USB-draivi sisemised komponendid on kaitstud füüsilise manipuleerimise eest kõvendatud epoksükihiga ja püsivara on lukustatud, mis takistab modifitseerimist, muutes selle vastupidavaks pahavara rünnakutele, näiteks BadUSB.
Sisaldab AegisWare™
Iga Apricorn Secure Device'i süda ja hing, AegisWare on meie patendiga kaitstud püsivara, mis on kombineeritud tööstuse kõige arenenuma funktsioonikomplektiga.
Sõjalise klassi FIPS PUB 197 valideeritud krüpteerimine:
AES-XTS 256-bitine riistvara krüpteerimine, Aegis Padlock 3.0 krüpteerib kõik draivi andmed lennult, hoides kõik krüpteerimisklahvid, PIN-koodid ja andmed puhkeseisundis turvaliselt, isegi kui kõvaketas on korpusest eemaldatud.
Aegis Configuratoriga ühilduv:
Windowsi baasil rakendus, mis seadistab mitu seadet korraga kiiresti. Looge kohandatud profiilid ja konfigureerige mitut seadet massiliselt sekunditega, kasutades Aegis Configuratorit. Laiema arvutite hulga konfigureerimiseks kasutage Powered Aegis Configurator Hub paketti.
Eraldi administreerimise ja kasutamise režiim:
Administreerimise (seadme konfiguratsioon) režiim ja kasutaja ligipääsu režiim. Aegis Padlock toetab ühte iseseisvat administraatorit ja kuni nelja eraldi kasutaja PIN-koodi. Administreerimise režiim juhib seadme universaalseid programmeeritavaid seadistusi ja sellele pääseb ligi ainult administraatori PIN-koodiga. Kasutajarežiim on piiratud põhiliste välise draivi funktsioonidega, nagu lugemine/kirjutamine, lukustamine/avatamine jne. Andmetele draivil saab ligi ka administraatori PIN-koodiga kasutajarežiimis.
Polümeerkattega kulumiskindla klaviatuuriga:
Draiv avatakse PIN-koodi sisestamisega klaviatuuril, mitte hostikomputri klaviatuuril. Kuni klaviatuuriga USB-draiv ei ole selle sisseehitatud klaviatuuri kaudu avatud, jääb see hostile nähtamatuks. Sisseehitatud klaviatuuriga vältida kõiki riistvara ja tarkvara baasil toimunud salajaste sisestamiste registreerimise katseid paroolide tabamiseks, välistades hostisüsteemi autentimisprotsessist. Polümeerkattega nupud on kulumiskindlad ja neid on loodud nii, et need ei paljastaks kõige tavalisemaid nuppe riistvara krüptitud USB-draivi avamiseks.
Administraatori sundregistreerimine:
Unikaalne PIN-kood tuleb luua seadistuse ajal. Väldib tehaseseadestatud PIN-koodi turvaaugu. Tehase seadistuse kohaselt pole draivile etteantud PIN-koodi. Draivi seadistamiseks ja kasutamiseks tuleb administraatoril esmalt luua ainulaadne PIN-kood administraatorirežiimis.
Kasutaja sundregistreerimine:
Loo see olek, mis taastab juurdepääsu draivile. Kui kasutaja PIN-kood on unustatud, saab seadmesse programmeerida taaste PIN-koodid, et lubada juurdepääs draivi andmetele, luues uue kasutaja sundregistreerimise oleku, samas kui administraatori PIN-kood ja draivi andmed jäävad puutumata. Kui luuakse asendus PIN-kood, taastatakse kasutajal juurdepääs draivile.
Andmete taastamise PIN-koodid:
Loo see olek, mis taastab juurdepääsu draivile. Kui kasutaja PIN-kood on unustatud, saab seadmesse programmeerida taaste PIN-koodid, et lubada juurdepääs draivi andmetele, luues uue kasutaja sundregistreerimise oleku, samas kui administraatori PIN-kood ja draivi andmed jäävad puutumata. Kui luuakse asendus PIN-kood, taastatakse kasutajal juurdepääs draivile.
Kaks kirjutuskaitse režiimi:
Globaalsed seadistused, millele pääseb ligi administraator, ja kasutajarežiim, mis juhib individuaalseid seadistusi. Rakendatakse olukordades, kus draivi sisu tuleb hoida puutumatusena ja muutmata hiljem uurimiseks. Kaks kirjutuskaitse režiimi on järgmised: Universaalne kirjutuskaitse on seadistatud administraatori poolt administraatorirežiimis ja seda ei saa muuta ega keelata keegi peale administraatori. Teise kirjutuskaitse režiimi saab seadistada ja keelata kasutaja, aga seda saab lubada ja keelata ka administraator.
Programmeeritavad PIN-koodi pikkused:
Administraator määrab PIN-koodi minimaalse ja maksimaalse pikkuse (vahemikus 6–16 märki). Mida pikem on PIN-kood, seda turvalisemad on seadme andmed. Näiteks 7-kohalise PIN-koodi puhul on rämpsustamise õnnestumise tõenäosus 1/10 000 000, aga 8-kohalise PIN-koodi puhul on see 1/100 000 000. Juhtudel, kui kasutaja seadistab oma PIN-koodi kasutaja sundregistreerimise kaudu, saab administraator määrata turvapoliitika osana täiustatud kasutaja parooli pikkuse nõude.
Rämpsustamise kaitse:
Valige järjestikuste lubatud vale PIN-koodi sisestamise katsete arv (4–20) enne krüptokustutamist. Kõik Aegis Secure Drives on lukustatud (autentifitseeritud) PIN-koodi sisestamisega oma sisseehitatud klaviatuuril. Kuna PIN-koodi ei sisestata hostikomputri klaviatuuril, ei ole need tundlikud tarkvara või riistvara baasil toimunud salajaste sisestamiste registreerimise või tarkvara baasil toimunud rämpsustamise rünnakute suhtes. Kui aga seade satub füüsilise rämpsustamise rünnaku alla, on teie andmed kaitstud programmeeritava “rämpsustamise rünnaku kaitsemehhanismiga”, mis kustutab riistvara krüptitud kõvaketta seadme krüpteerimisklahvi ja hävitab salvestatud andmete dekrüpteerimise võimaluse, kui on tehtud programmeeritud arv (vahemikus 4–20) järjestikuseid valesid parooli sisestamise katseid.
Järelvalveta automaatne lukustamine:
Programmeeritav aeg, mis on lubatud enne, kui draiv lukustub. Kõik Aegis Secure Drives lukustuvad automaatselt, kui need on lahutatud arvuti USB-pordist või USB-pordi toide katkestatakse või pärast eelprogrammeeritud tegevusetuse perioodi.
Lukustuse tühistamine:
Loob draivi lukustamata jätmise võimaluse USB-pordi uuesti loendamisel (virtuaalmasin, kaugkäivitus). Määratud konkreetsete juhtumite jaoks, kus Aegis Padlock peab jääma USB-pordi uuesti loendamisel lukustamata, näiteks taaskäivitamisel või virtuaalmasinasse minnes.
Draivi lähtestamise funktsioon:
Kõiki Apricorn Devices'i saab lähtestada ja uuesti kasutusele võtta. Draivi lähtestamine kustutab nii kasutaja kui ka administraatori PIN-koodid, hävitab andmed, loob uue juhuslikult genereeritud krüpteerimisklahvi ja võimaldab draivi uuesti korduvalt kasutada, luues lõpmatult palju juhuslikult genereeritud krüpteerimisklahve, mis võimaldab administraatoril või kasutajal draivi vajadusel lähtestada.
Enesehävitus PIN:
Kui see on programmeeritud ja aktiveeritud, sooritab see krüptokustutamise ja muutub uueks juurdepääsu PIN-koodiks. Viimane kaitseliin andmete turvalisuse tagamiseks, kui seadme füüsiline turvalisus on ohus. Enesehävitus PIN kaitseb füüsilise ohustamise olukordades, kustutades draivi sisu, jättes selle tavapäraseks tööks, tundudes ikkagi kasutamata.
LED-valgusindikaator nupu vajutuste kohta:
Kinnita visuaalselt edukad nupu vajutused seadme LED-tulede abil.
Koos ostetud